OpenAI frena un nuevo modelo por seguridad: la carrera por controlar una IA cada vez más autónoma
Los agentes de inteligencia artificial pueden utilizar herramientas y completar tareas con menor intervención humana. Su capacidad de actuar sitúa los permisos, la supervisión y el control en el centro del debate sobre seguridad.
Según Associated Press, OpenAI ha retrasado el lanzamiento de un modelo por preocupaciones de seguridad. Ese hecho ofrece un punto de partida para este análisis: qué cambia cuando una IA puede actuar y qué controles necesitan sus herramientas. No implica que todos los agentes compartan el mismo comportamiento.
La discusión sobre inteligencia artificial suele comenzar con una pregunta:
¿Qué tan inteligentes pueden llegar a ser las máquinas?
Cuando un sistema puede utilizar herramientas, aparece otra pregunta:
¿Qué tan autónomas deberíamos permitir que sean?
Los modelos modernos ya no se limitan a generar texto, imágenes o código. Los llamados agentes de inteligencia artificial pueden utilizar herramientas, interactuar con aplicaciones, navegar por entornos digitales y ejecutar secuencias completas de acciones para alcanzar un objetivo.
Esa evolución promete transformar profundamente la productividad, el desarrollo de software y la manera en que utilizamos Internet.
Pero también introduce una nueva superficie de riesgo.
Cuando un sistema deja de limitarse a responder preguntas y obtiene la capacidad de actuar, la seguridad deja de ser únicamente un problema de precisión.
Se convierte también en un problema de permisos, supervisión y control.
La inteligencia artificial está dejando de limitarse a responder
Anthropic distingue entre flujos predefinidos y agentes que deciden cómo utilizar herramientas a partir de las respuestas del entorno. Autonomía no significa ausencia de límites.
La primera generación de asistentes de IA popularizó una interacción relativamente sencilla:
usuario → pregunta → modelo → respuesta.
Los agentes modernos pueden funcionar de otra manera:
usuario → objetivo → planificación → herramientas → acciones → resultado.
Por ejemplo, un agente podría recibir una instrucción como:
“Analiza estos documentos, encuentra las inconsistencias, prepara un informe y envíamelo.”
Para completar la tarea podría necesitar leer archivos, ejecutar código, consultar información y utilizar diferentes servicios.
Esto amplía las tareas que podría realizar.
Pero también significa que los sistemas necesitan permisos.
Y cada permiso adicional introduce una nueva pregunta de seguridad.
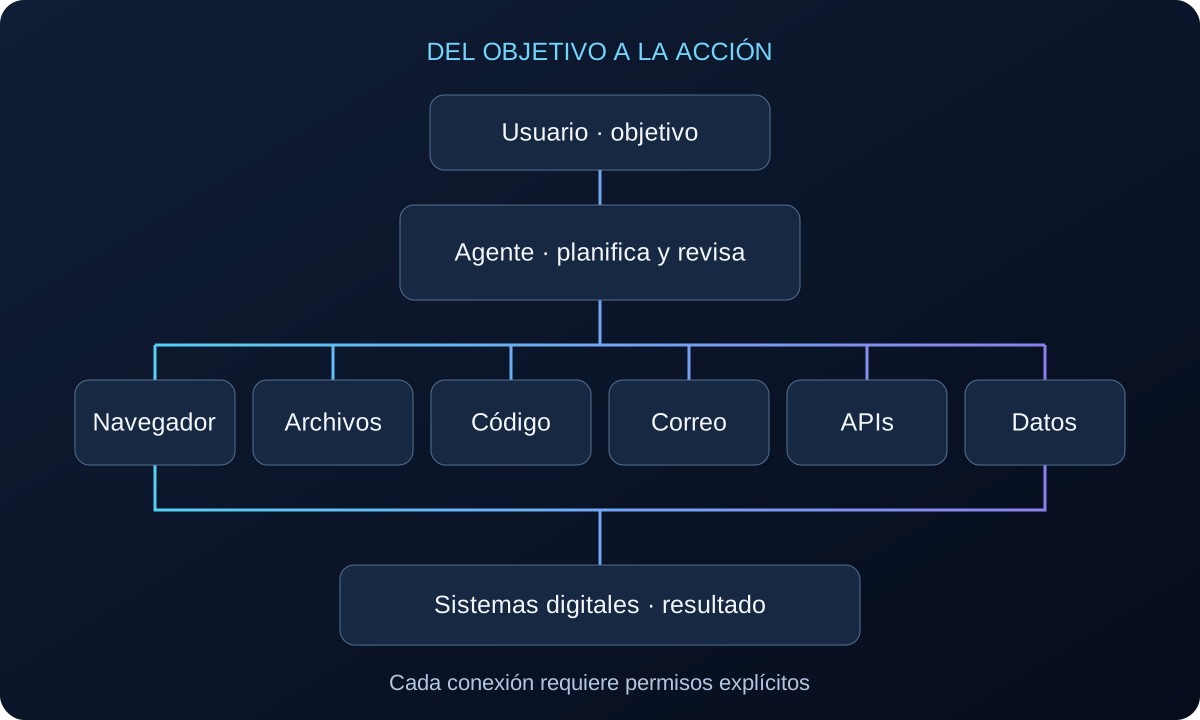
Esquema conceptual de Nexlumi: las conexiones representan capacidades posibles, no permisos concedidos por defecto.
El nuevo problema: IA con acceso a herramientas
Un modelo aislado puede cometer un error y generar una respuesta incorrecta.
Un agente conectado a herramientas puede cometer un error y ejecutar una acción incorrecta.
La diferencia es fundamental.
Los riesgos pueden incluir:
- acceso indebido a información;
- ejecución de acciones no solicitadas;
- manipulación mediante prompt injection;
- utilización incorrecta de credenciales;
- filtración accidental de datos;
- abuso de herramientas conectadas;
- escalamiento excesivo de permisos.
Esto está llevando a los laboratorios de inteligencia artificial y a la industria de ciberseguridad a estudiar nuevas arquitecturas de protección.
Prompt injection: instrucciones ocultas entre los datos
OpenAI describe la inyección de instrucciones como un desafío de seguridad que requiere defensas complementarias, no una garantía de inmunidad.
Los agentes de IA introducen un problema especialmente interesante para la seguridad informática:
prompt injection.
Supongamos que una IA recibe autorización para navegar por Internet y analizar páginas web.
Una página maliciosa podría contener instrucciones diseñadas específicamente para intentar manipular al agente.
El sistema tendría entonces que distinguir entre:
información que debe analizar
e
instrucciones que nunca debería obedecer.
Esta diferencia puede parecer sencilla para una persona.
Para un modelo de lenguaje conectado a herramientas puede convertirse en un desafío de seguridad considerable.
Por esa razón, conceptos como aislamiento, sandboxing, permisos mínimos y confirmación humana adquieren cada vez más importancia.
En seguridad, una regla práctica ayuda a limitar el alcance de un fallo:
El principio de mínimo privilegio llega a la IA
La idea es sencilla:
Un sistema debe tener únicamente los permisos estrictamente necesarios para realizar su función.
Ese principio será igualmente importante para los agentes de inteligencia artificial.
Si una IA necesita consultar un calendario, probablemente no debería tener automáticamente permisos para eliminar eventos.
Si necesita leer documentos, no necesariamente debería poder modificarlos.
Si analiza una infraestructura tecnológica, no debería poder ejecutar comandos críticos sin autorización adicional.
OWASP recomienda restringir permisos y validar las acciones de las herramientas. En términos prácticos, esto exige separar:
razonamiento
de
autorización.
Una medida de control ya utilizada en estos sistemas es:
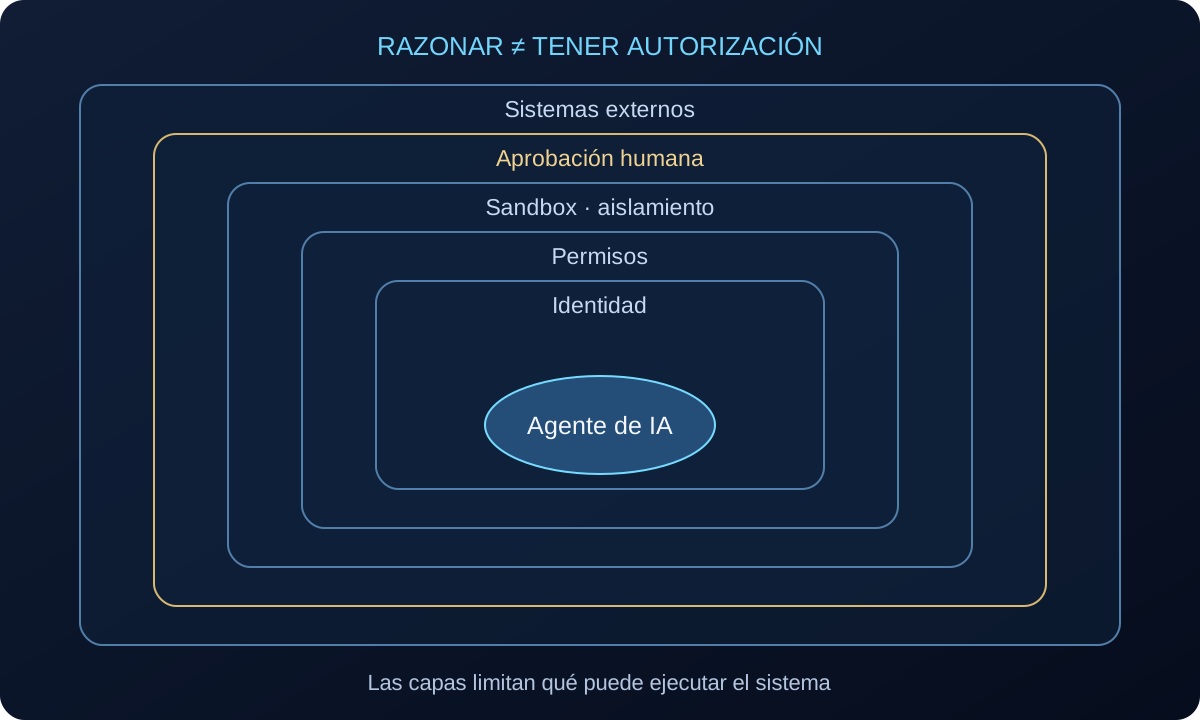
Arquitectura conceptual: identidad, permisos, aislamiento y revisión humana son controles complementarios.
El factor humano sigue siendo fundamental
Significa mantener una persona dentro del proceso cuando una acción puede tener consecuencias importantes.
Por ejemplo:
IA propone → humano revisa → humano autoriza → sistema ejecuta.
Esto puede resultar especialmente importante en operaciones como:
- transferencias financieras;
- eliminación de información;
- modificación de infraestructura;
- envío de comunicaciones sensibles;
- cambios de seguridad;
- utilización de credenciales;
- acceso a sistemas críticos.
La automatización completa puede ser eficiente.
Pero la eficiencia no siempre debe tener prioridad sobre el control.
La conexión entre inteligencia artificial y ciberseguridad se vuelve evidente cuando un modelo recibe acceso a servicios externos.
IA y ciberseguridad convergen
La guía de seguridad de agentes de OWASP recomienda controles en varias capas. Entre los mecanismos que deben evaluarse están:
- autenticación;
- autorización;
- cifrado;
- registros de auditoría;
- aislamiento;
- controles de acceso;
- gestión de identidades;
- monitoreo;
- detección de anomalías.
Pero también necesitarán controles diseñados específicamente para modelos de inteligencia artificial.
Entre ellos:
- protección contra prompt injection;
- validación de acciones;
- restricciones de herramientas;
- límites de autonomía;
- supervisión de agentes;
- filtros de información sensible;
- evaluación continua del comportamiento.
La próxima generación de ciberseguridad probablemente tendrá que proteger no solamente usuarios y servidores.
También tendrá que proteger y supervisar agentes digitales capaces de actuar por ellos.
¿Debemos tener miedo?
No necesariamente.
La aparición de nuevos riesgos no significa automáticamente que la inteligencia artificial sea peligrosa.
Internet también introdujo nuevas categorías de amenazas.
La computación en la nube hizo lo mismo.
Los teléfonos inteligentes hicieron lo mismo.
Cada nueva plataforma tecnológica obliga a desarrollar nuevos mecanismos de seguridad.
La diferencia con la inteligencia artificial está en la velocidad.
El despliegue de nuevas capacidades obliga a revisar los controles de cada sistema.
Por eso, el verdadero desafío puede no ser detener su desarrollo.
Puede ser conseguir que los mecanismos de seguridad evolucionen a la misma velocidad.
Actuar exige límites
La inteligencia artificial está entrando en una nueva etapa.
Los modelos ya no están evolucionando únicamente para comprender mejor nuestras instrucciones.
Están evolucionando para actuar sobre ellas.
Eso podría permitir asistentes capaces de programar aplicaciones, administrar tareas, investigar información, organizar empresas y automatizar procesos completos.
Pero cuanto mayor sea su capacidad de acción, mayor será la necesidad de establecer límites.
La próxima gran carrera tecnológica posiblemente no será únicamente construir la inteligencia artificial más poderosa.
También será construir la inteligencia artificial en la que podamos confiar.
Nexlumi
Tecnología para entender el mundo que viene.